Añadir Mangas Verdes como fuente preferida de Google de forma gratuita.
Mantente informado con las últimas noticias de actualidad.
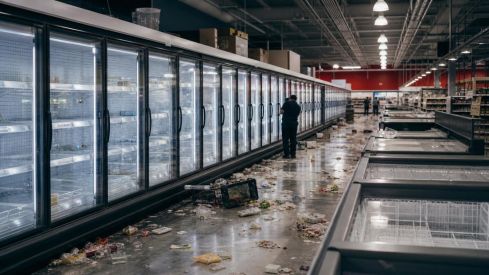
Las neveras de supermercados en 12 países subieron de temperatura por culpa de ciberataques y toneladas de comida acabaron echándose a perder.
La escena parece doméstica, casi banal, hasta que uno recuerda que esos aparatos forman parte de cadenas logísticas, redes de control y sistemas remotos conectados a diario. Vladimir Dashchenko, investigador principal de la división de infraestructuras críticas e industriales de Kaspersky, lo resume con una idea muy terrenal del problema cuando explica que vivimos en un sistema ciberfísico donde los dispositivos físicos dependen de tecnologías de la información.
La IA acelera ataques que antes requerían más tiempo
Mientras buena parte del debate público sigue girando alrededor de una inteligencia artificial rebelde, el cambio más inmediato está siendo otro mucho menos novelesco. Charlie Miller, exempleado de la Agencia de Seguridad Nacional de Estados Unidos, lo expresó así.
"¿Podemos, por favor, dejar de hablar sobre cómo nos matará la IA rebelde y volver a fijarnos en todas las vulnerabilidades geniales que está encontrando?" - Charlie Miller, exempleado de la Agencia de Seguridad Nacional de Estados Unidos
Lukasz Olejnik, consultor de ciberseguridad e investigador en el Departamento de Estudios de Guerra del Colegio del Rey de Londres, sitúa el salto en la velocidad. Para él, la IA ya ayuda a localizar fallos de día cero y a crear programas capaces de aprovechar vulnerabilidades con rapidez, hasta el punto de que descubrir y explotar errores avanza ahora más deprisa que corregirlos.
No es una diferencia menor.
El fondo Andreessen Horowitz pone cifras a esa aceleración cuando recoge que el tiempo promedio entre la divulgación de una vulnerabilidad y el ataque pasó de 63 días en 2018 a atacarse una semana antes de divulgarse el fallo en 2025. Esa inversión del calendario cambia la lógica básica de la defensa, porque obliga a reaccionar cuando el atacante ya se ha movido antes incluso de que el problema salga a la luz.
Mikko Hyppönen, experto en ciberseguridad, describe una cadena completa en la que la IA investiga objetivos, redacta mensajes convincentes, genera código y detecta vulnerabilidades en el software. Ese abaratamiento permite que un mismo actor lance más ataques con menos esfuerzo, aunque muchas de las técnicas ya fueran conocidas.
Los daños ya saltaron de las pantallas a la materia
Mucho antes de que la IA entrara en este tablero, los ataques informáticos ya habían demostrado que podían tocar hierro, electricidad o combustible. En 2010, los servicios secretos de Estados Unidos e Israel introdujeron Stuxnet en las centrales nucleares iraníes de Bushehr y Natanz, y en 2014 un ataque contra una acería alemana impidió apagar de forma controlada un alto horno y provocó daños masivos.
Luego llegaron episodios que afectaron a servicios cotidianos. En 2021, el secuestro de sistemas de Colonial detuvo preventivamente la actividad de uno de los mayores oleoductos de Estados Unidos.
Josep Albors, responsable de investigación de ESET España, recuerda además lo ocurrido en Ucrania con BlackEnergy e Industroyer. Los atacantes, explica, no necesitaron destruir equipos porque usaron las propias funciones de operación de las subestaciones eléctricas para cortar el servicio y dejar sin luz a decenas de miles de personas en pleno invierno.
Ahora el salto inquieta más porque la barrera de entrada parece bajar. Eusebio Nieva, director técnico de Check Point Software para España y Portugal, advierte de que el ataque contra los refrigeradores no parece muy sofisticado, y precisamente ahí ve el motivo de preocupación, porque no hace falta un actor muy potente para causar problemas físicos relevantes.
Los datos personales también viajan en esa misma ola
En paralelo a esos daños materiales, los intrusos accedieron a datos personales del primer ministro surcoreano y de su gabinete. Casi medio millón de moldavos vieron además comprometido su historial médico y su información financiera.
España tampoco queda al margen. El Instituto Nacional de Ciberseguridad registró un aumento del 24 % en los incidentes de ciberseguridad, una subida que encaja con ataques acelerados por IA y con un escenario donde los plazos defensivos se encogen.
Durante el verano, atacantes vinculados a Irán afectaron a 30 instalaciones hídricas de 12 estados de Estados Unidos. La semana pasada, el grupo norcoreano Lazarus robó 6.300 millones de dólares en criptomonedas al portal Binance.
Hasta los sistemas sanitarios y de emergencia aparecen en esa lista de exposición. Un ataque similar al de los supermercados llegó a dirigirse contra los refrigeradores del organismo que gestiona las donaciones de sangre en Francia, aunque en ese caso lograron frenarlo a tiempo.
Ya hubo señales tempranas de este miedo silencioso. En 2007, Dick Cheney, entonces vicepresidente de Estados Unidos, ordenó desactivar la conexión inalámbrica de su marcapasos.
Mikko Hyppönen sitúa ahí su mayor inquietud cuando alerta de la automatización completa del proceso. Si un programa busca puntos débiles en otro programa, la economía del ataque cambia de raíz y cada descenso del coste amplía la lista de objetivos que merece la pena golpear.
La contradicción final resulta difícil de esquivar. Hablamos de neveras, marcapasos, hornos, subestaciones y plantas de agua, pero detrás de todos ellos late la misma fragilidad, una en la que un fallo digital puede estropear comida, exponer historiales médicos o dejar sin electricidad a decenas de miles de personas en pleno invierno.