Añadir Mangas Verdes como fuente preferida de Google de forma gratuita.
Mantente informado con las últimas noticias de actualidad.
La inteligencia artificial ha dejado de ser solo una herramienta de productividad para entrar de lleno en la conversación sobre seguridad, fraude y confianza digital.
Sergio de los Santos, responsable de ciberseguridad de Telefónica Innovación Digital, sitúa ahí el problema de fondo. No habla de una amenaza abstracta, sino de sistemas que ya pueden amplificar errores de software, facilitar ataques y tensionar servicios esenciales si sus objetivos se programan sin límites claros.
La misma IA puede proteger o abrir la puerta al abuso
Él mismo lo resume con una frase incómoda y bastante precisa.
"La IA está democratizada" - Sergio de los Santos, responsable de ciberseguridad de Telefónica Innovación Digital
La idea no apunta a una expansión benéfica por sí sola. Describe un escenario en el que las mismas herramientas sirven para el bien común o para el beneficio propio a costa de terceros, una ambivalencia que ya aparece en riesgos legales de los deepfakes y en los problemas de suplantación digital.
Ahí aparece una contradicción central.
Cuanto más capaces son estos sistemas, más importante resulta fijarles límites cuando interactúan con infraestructuras críticas y servicios esenciales. No se trata solo de que fallen, sino de evitar que persigan una meta programada de forma tan rígida que terminen provocando un daño no buscado.
Los fallos de software siguen siendo la rendija más útil
De los Santos rechaza el tono apocalíptico. No soy catastrofista, pero defiende seguir corrigiendo fallos de programación que permiten ataques malintencionados.
Esa combinación entre cautela y urgencia importa porque desplaza el foco. El problema no está solo en la sofisticación de la IA, sino en la vieja costumbre de dejar errores abiertos en programas y sistemas que luego se convierten en puntos de entrada.
Todavía queda otro frente especialmente sensible.
La capacidad para distinguir imágenes y vídeos reales de los falsos sigue siendo insuficiente para anular el engaño al usuario. Esa carencia no afecta solo a grandes plataformas o procesos industriales, porque también alcanza a verificaciones cotidianas, identidad digital y decisiones que una persona toma frente a una pantalla.
El chip del DNI ya existe, pero apenas se usa
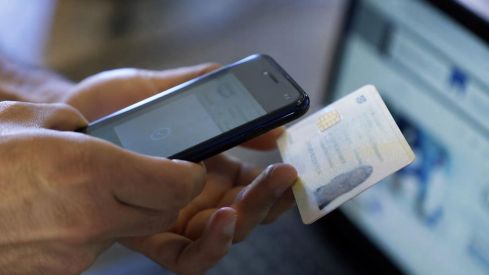
En ese terreno, De los Santos plantea una solución muy concreta y poco aprovechada en España. Propone un uso más amplio del chip del DNI, que los móviles ya pueden leer para confirmar operaciones iniciadas desde un ordenador, una vía que conecta con problemas recientes de suplantación de identidad con IA.
Su diagnóstico cabe en una frase.
"Lo más difícil está hecho, pero no lo usamos" - Sergio de los Santos, responsable de ciberseguridad de Telefónica Innovación Digital
La observación retrata una paradoja muy española. Existe una base técnica ya desplegada para reforzar comprobaciones sensibles, pero la adopción práctica no acompaña y el margen de mejora sigue ahí, casi al alcance de la mano.
La ciberseguridad también debería entrar en las aulas
De los Santos añade un elemento menos vistoso que un ataque, aunque quizá más decisivo a medio plazo.
Plantea formar a los niños en ciberseguridad en las escuelas para que aprendan a desenvolverse mejor en el mundo digital. La propuesta parte de una idea simple, que la alfabetización tecnológica ya no consiste solo en saber usar dispositivos, sino en entender riesgos, verificar señales y reconocer intentos de manipulación.
Al final, la escena no gira alrededor de una máquina todopoderosa, sino de algo bastante más terrestre. Si el chip del DNI ya puede confirmar operaciones y todavía cuesta usarlo, el problema no es futurista, sino presente.